
BGYS eklentisi · her pakete eklenebilirISO 27001ISO 27002KVKK
Bilgi Güvenliği (ISO 27001)
Varlık envanterinden SoA’ya, güvenlik olayından iş sürekliliğine tüm BGYS tek modülde.
Bilgi Güvenliği Yönetim Sistemi’nizi (BGYS) uçtan uca yönetin. Bilgi varlıklarınızı envanterler, gizlilik-bütünlük-erişilebilirlik üzerinden güvenlik risklerini değerlendirir, ISO 27001 Ek A kontrollerini Uygulanabilirlik Bildirgesi (SoA) ile eşler, güvenlik olaylarını (KVKK ihlal bildirimi dahil) kayıt altına alır ve iş sürekliliği planlarınızı canlı tutarsınız.

Neler yapabilirsiniz?
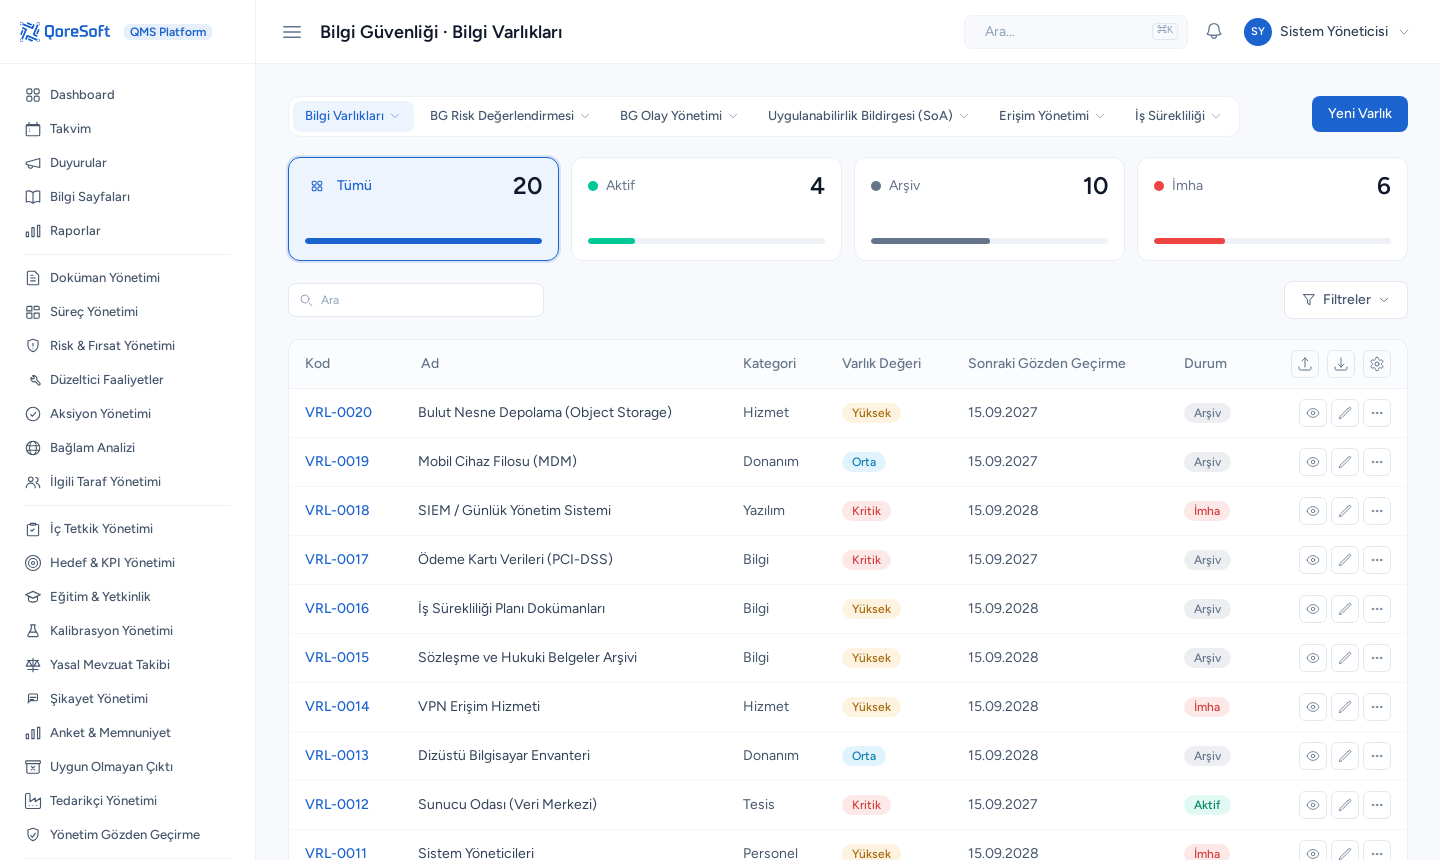
- Bilgi varlıkları envanteri — sınıflandırma, sahiplik ve GİB (CIA) değerlemesi
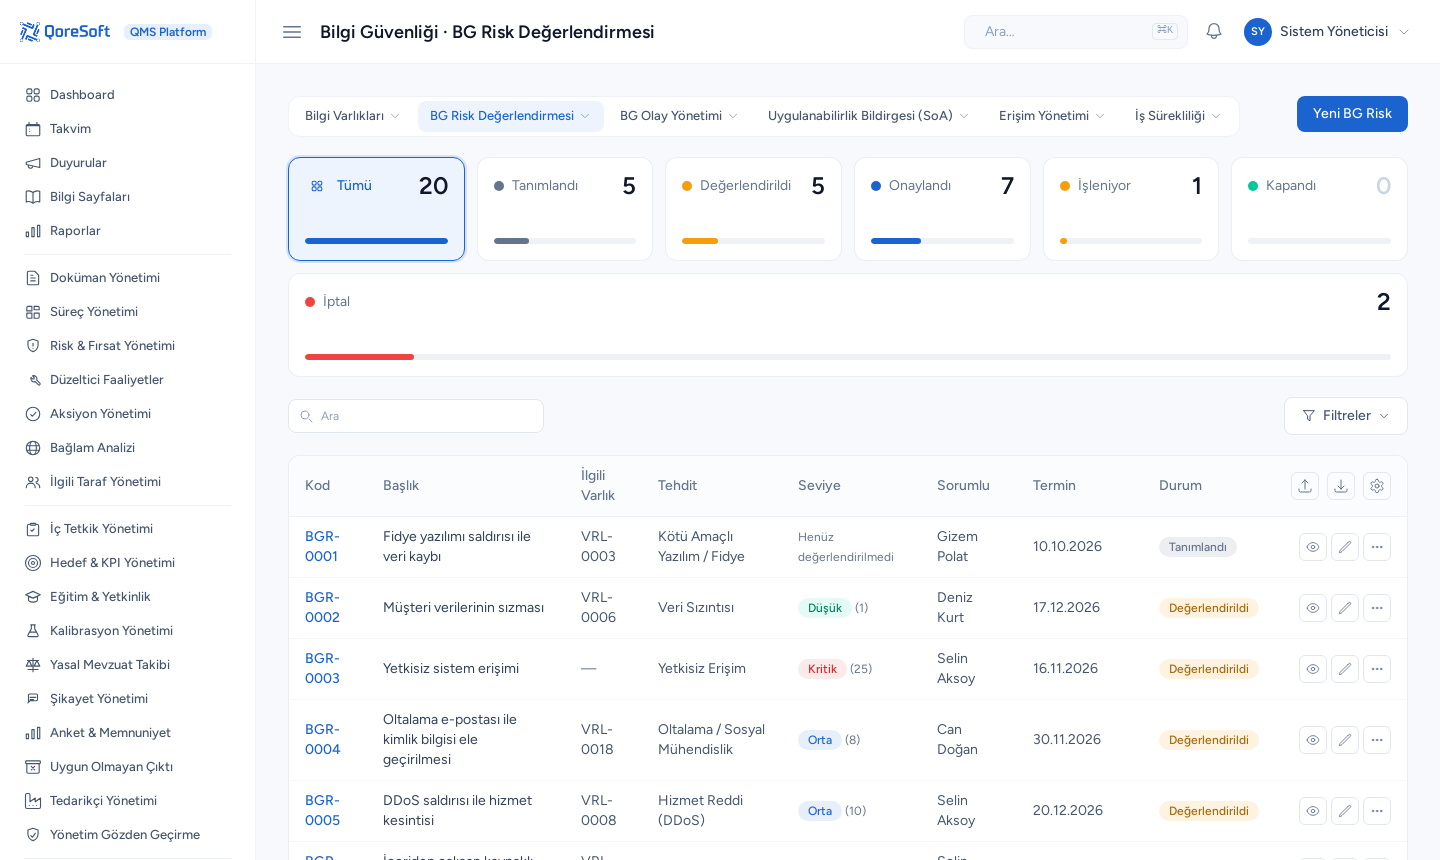
- Güvenlik riski değerlendirmesi ve risk işleme planları; skordan önleyici aksiyon
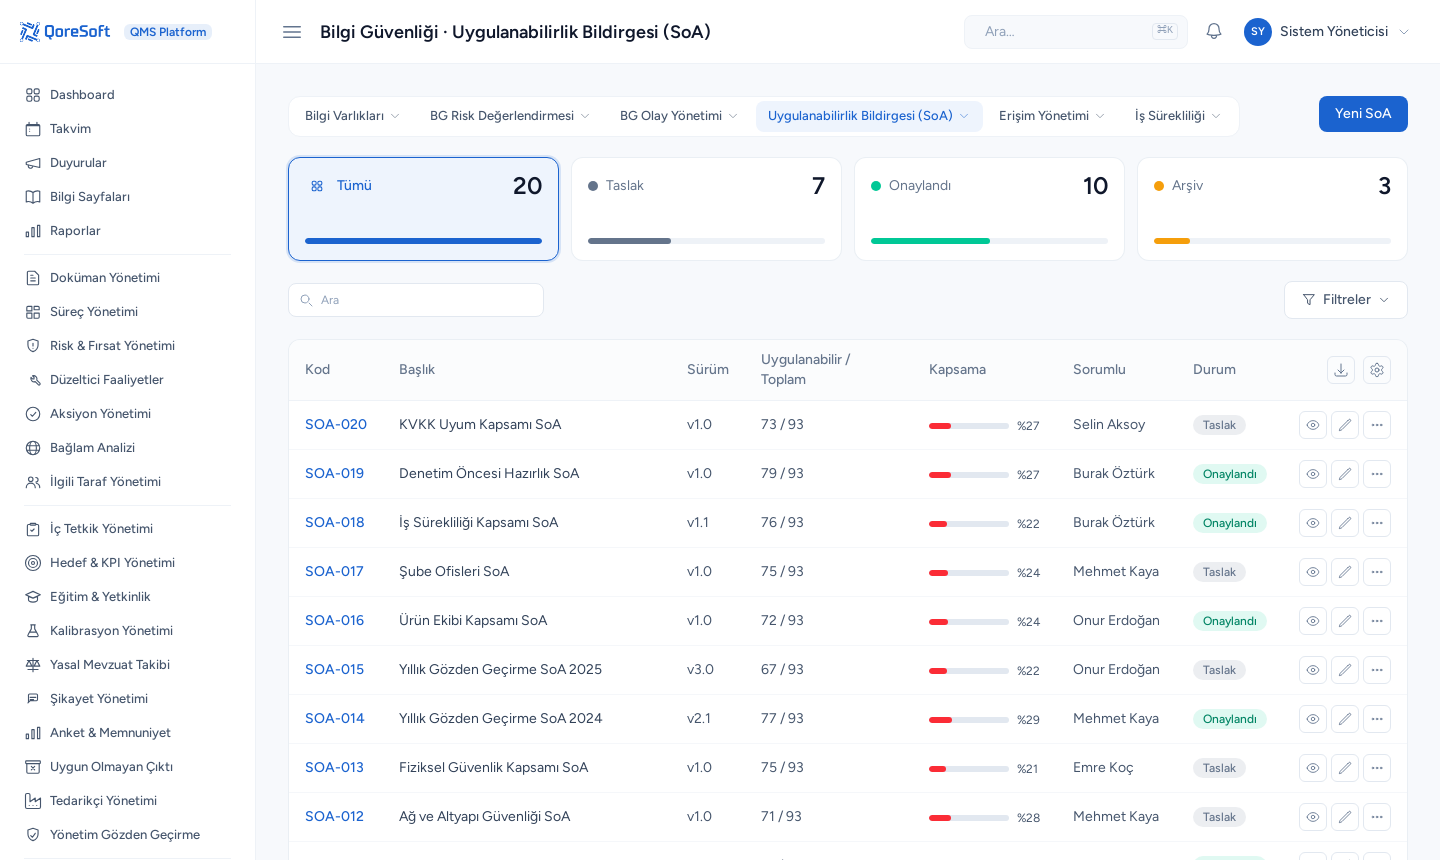
- Uygulanabilirlik Bildirgesi (SoA) — ISO 27001 Ek A kontrolleri, gerekçe ve durum
- Güvenlik olayı yönetimi — kök neden, KVKK veri ihlali bildirim izi ve DÖF bağı
- İş sürekliliği (BCP) ve iş etki analizi (BIA) — kritik süreç, RTO/RPO ve kurtarma planı
- Periyodik gözden geçirme hatırlatmaları ve BGYS istatistik panosu
Kimler kullanır?
Bilgi güvenliği sorumluları ve KVKK uyum ekipleri için; ISO 27001 sertifikasyonunun tüm kanıtı — varlık, risk, SoA, olay ve süreklilik — tek platformda.
Ekranlar
İlgili modüller
İlgili blog yazıları
Tüm blog yazılarıBilgi Güvenliği (ISO 27001) modülünü canlı görün
Ücretsiz demo talep edin; ekibimiz sizin süreçlerinizle nasıl çalıştığını göstersin.