
LDAP / Active Directory
Kurumsal dizin sunucunuzu bağlama: bağlantı, kullanıcı ve grup arama, öznitelik eşlemesi, grup → rol eşlemesi, bağlantı testi ve dizin hesaplarının parola kuralları.
Bu sayfada
Ayarlar → Entegrasyonlar → LDAP/AD, kullanıcı yönetimini kurumsal dizininize devretmenizi sağlar. Kullanıcılar QMS’e dizin kimlik bilgileriyle girer; profil bilgileri ve rolleri dizinden eşlenir.
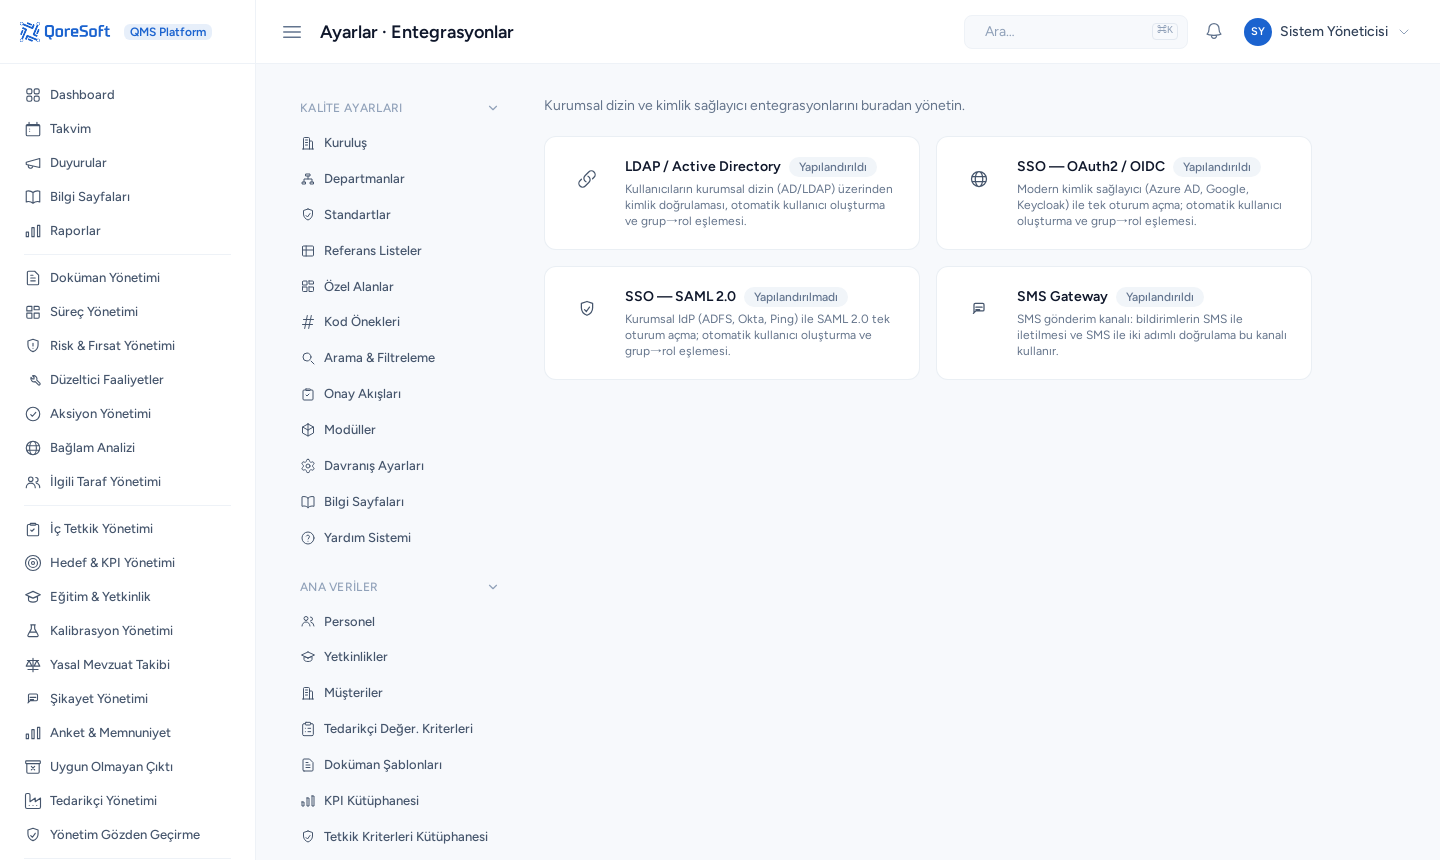
Bu ekran, LDAP entegrasyonu lisansınızda varsa görünür.
Ne kazandırır? Parola yönetimi tek yerde toplanır. İşten ayrılan personelin dizin hesabı kapandığında QMS erişimi de kapanır — ayrı bir işlem yapmanız gerekmez.
Kurulum sırası
Bu ekranı doldurmadan önce elinizde şunlar olmalıdır (sistem yöneticinizden isteyin):
- Sunucu adresi ve port,
- Bir servis hesabı (bağlanma DN + parola) — okuma yetkisi yeterlidir,
- Kullanıcıların bulunduğu Base DN,
- Rollere eşlenecek grup adları.
Bağlantı
| Alan | Açıklama |
|---|---|
| Sunucu adresi / Port | Dizin sunucusu. |
| Şifreleme | Yok (ldap://) · SSL/LDAPS (ldaps://) · StartTLS. |
| TLS sertifikasını doğrula | Üretimde açık olmalıdır. |
| Bağlanma DN (servis hesabı) | Dizinde arama yapacak hesap. |
| Bağlanma şifresi | Şifreli saklanır; boş bırakılırsa mevcut korunur. |
| Temel DN (Base DN) | Aramanın başlayacağı düğüm. |
Şifrelemeyi kapalı bırakmayın: kimlik bilgileri ağ üzerinde açık gider.
Kullanıcı ve grup arama
| Alan | Açıklama |
|---|---|
| Kullanıcı arama DN | Kullanıcıların arandığı alt ağaç. |
| Kullanıcı arama filtresi | Hangi girdilerin kullanıcı sayılacağı. |
| Grup arama DN / filtresi | Kullanıcının üyesi olduğu grupların bulunması. |
Filtrelerde iki yer tutucu kullanılır:
{username}— kullanıcının giriş ekranına yazdığı değer,{dn}— kullanıcının bulunan DN değeri.
Active Directory için tipik bir kullanıcı filtresi sAMAccountName üzerinden kurulur; grup
filtresi ise kullanıcının {dn} değerine göre üyelik arar.
Öznitelik eşlemesi
Dizindeki hangi özniteliğin QMS’teki hangi alana karşılık geldiğini yazarsınız:
| QMS alanı | Active Directory’de sık kullanılan |
|---|---|
| Kullanıcı adı | sAMAccountName |
| E-posta | mail |
| Ad | givenName |
| Soyad | sn |
| Unvan | title |
| Telefon | telephoneNumber |
Unvan ve telefonu da eşlemenizi öneririz: unvan kişi seçme listelerinde ayırt edici bilgidir, telefon ise SMS bildirimleri için gerekir.
Grup → rol eşlemesi
Dizindeki bir grubu (CN ya da tam DN) bir QMS rolüne eşlersiniz. Eşleşen tüm roller kullanıcıya atanır — kullanıcı birden çok gruptaysa yetkiler birleşir.
Varsayılan rol, hiçbir grup eşleşmediğinde atanacak roldür. Boş bırakmayın: aksi hâlde dizinde doğrulanan ama hiçbir gruba girmeyen kullanıcı yetkisiz kalır.
Rolleri dizinden yönetmek güçlü bir yaklaşımdır: yetki değişikliği dizinde yapılır, QMS kendiliğinden uyar. Kalite ekibinin rol değişikliği için sizi beklemesi gerekmez.
Test ve durum
Sayfanın üstünde durum (açık/kapalı), son test ve son senkronizasyon bilgileri görünür. Ayarları kaydettikten sonra bağlantıyı test edin — test, sunucuya bağlanıp servis hesabıyla kimlik doğrular.
Test başarısız olursa sırayla kontrol edin: sunucu adresi ve port → şifreleme seçimi → servis hesabı DN ve parolası → Base DN.
Dizin hesapları ve yerel parola
Dizine bağlanan bir hesap (listede LDAP rozetiyle görünür) yalnız dizin parolasıyla girer:
- Hesap dizine bağlandığı anda QMS’teki eski yerel parolası geçersiz olur; bekleyen parola daveti de iptal edilir. Böylece dizinde kapatılan bir kişi eski yerel parolasıyla girmeye devam edemez.
- Bu hesaplara parola atanamaz, davet gönderilemez ve kullanıcı Hesabım’dan parola değiştiremez — parola değişikliği dizinde yapılır.
- İstisna: Kiracı Yöneticisi. Dizine bağlı yönetici hesapları yerel parolalarını korur. Dizin sunucusu çökerse sisteme girmenin yolu budur.
Giriş ekranındaki mesajlar iki durumu ayırır:
| Mesaj | Anlamı |
|---|---|
| Dizin kimlik doğrulaması başarısız oldu | Kullanıcı adı ya da parola hatalı (hangisi olduğu güvenlik gereği söylenmez). |
| Kurumsal dizin sunucusuna şu anda ulaşılamıyor | Parola denenmedi bile: sunucu kapalı, ağ erişimi yok ya da servis hesabı reddedildi. BT ekibinizin sorunudur. |
| Bu hesap kurumsal dizine bağlı; yerel parolayla giriş yapılamaz | Dizin hesabı yerel parolayla girmeye çalıştı (ör. LDAP entegrasyonu kapalıyken). |
Dizinde kapatılan hesaplar
Active Directory’de devre dışı bırakılan hesap senkronizasyonda QMS’te de pasife alınır ve koltuğunu boşaltır; dizinden tamamen silinen hesap da öyle. Pasif hesap hiçbir yoldan giremez. Dizinde hesap yeniden açılırsa QMS’teki hesabı siz yeniden aktifleştirirsiniz (otomatik açılmaz).
Dizin bağını kaldırmak
LDAP kullanmayı bıraktığınızda ya da bir kişi yerel hesapla devam edecekse, kullanıcıyı düzenleyip Dizin Bağını Kaldır’a basın; ardından davet gönderin — kişi yeni yerel parolasını belirler. Kişi dizinde hâlâ varsa bir sonraki senkronizasyon hesabı yeniden bağlar.
Devreye alırken
- Önce test kullanıcısıyla deneyin. Entegrasyonu açıp tüm kullanıcıları aynı anda dizine bağlamak yerine, bir kullanıcıyla giriş yapıp profil ve rollerin doğru geldiğini doğrulayın.
- Yerel yönetici hesabınızı koruyun. Dizin erişimi kesilirse sisteme girebilmek için en az bir yerel parolayla giriş yapabilen yönetici hesabı bulundurun. Dizine bağlı Kiracı Yöneticisi hesapları yerel parolasını koruduğu için bu şartı karşılar — parolasını bilen birinin elinde olduğundan emin olun.
- E-posta adresleri eşleşmeli. Kullanıcılar QMS’te zaten tanımlıysa dizindeki e-posta adresleriyle eşleşmelidir; eşleşmezse aynı kişi için ikinci bir kayıt oluşabilir.
LDAP mı, SSO mu?
İkisi de kimlik doğrulamayı dışarı taşır, ama farklı çalışır:
| LDAP / AD | SSO (SAML / OIDC) | |
|---|---|---|
| Kullanıcı parolasını nereye yazar | QMS giriş formuna | Kimlik sağlayıcının sayfasına |
| Tek oturum açma | Hayır | Evet |
| Çok faktörlü doğrulama | QMS’in kendi iki adımlı doğrulaması (zorunlu kılınabilir) | IdP’de uygulanır |
| Tipik ortam | Şirket içi ağ | Bulut kimlik sağlayıcı (Entra ID, Okta, Keycloak) |
Bulut kimlik sağlayıcı kullanıyorsanız SSO daha uygundur.
Son güncelleme: