
Roller ve izin matrisi
Sistem rollerini kuruluşunuza göre özelleştirme, özel rol oluşturma, modül × aksiyon izin matrisini yönetme ve izin kopyalama.
Bu sayfada
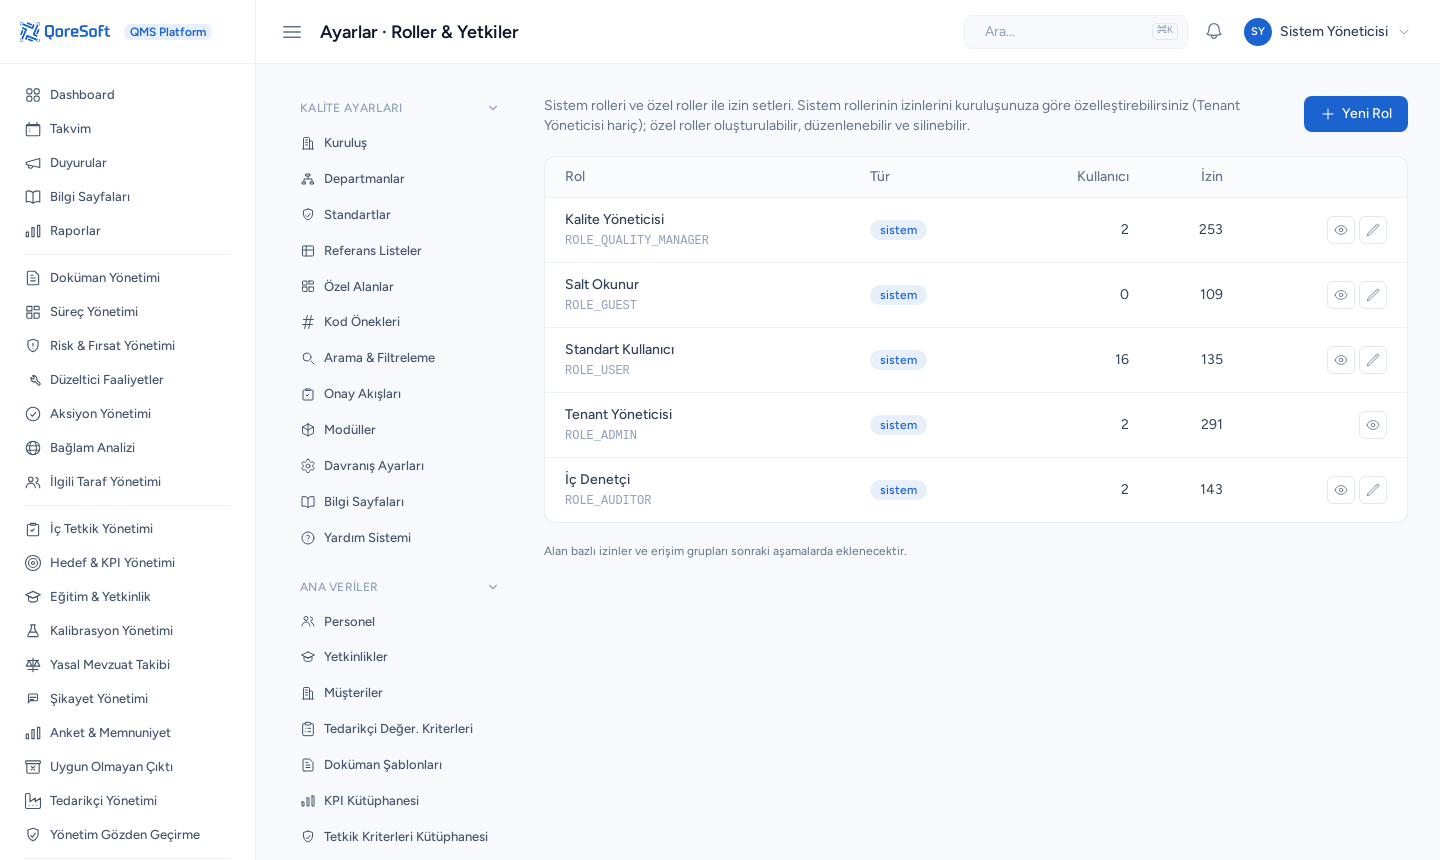
Ayarlar → Roller & Yetkiler, kimin neyi yapabileceğini belirlediğiniz yerdir. Liste, her rolün adını, türünü, kaç kullanıcıya atandığını ve kaç izin içerdiğini gösterir.
Sistem rolleri
Sistem altı hazır rolle gelir:
| Rol | Tipik kullanım |
|---|---|
| Sistem Yöneticisi | Platform (QoreSoft) rolü — kuruluş yönetiminin parçası değildir. |
| Tenant Yöneticisi | Kuruluşun sistem yöneticisi; tüm ayarlara erişir. |
| Kalite Yöneticisi | Kalite sisteminin işletmecisi; modüllerin çoğunda tam yetki. |
| İç Denetçi | Tetkik yürütür; diğer modüllerde çoğunlukla okuma. |
| Standart Kullanıcı | Herkesin sahip olduğu temel yetki. |
| Salt Okunur | Yalnız görüntüleme. |
Standart Kullanıcı varsayılanı okuma ağırlıklıdır: modülleri görür, listeler ve dışa aktarır — ama kayıt oluşturup düzenleyemez. Kullanıcılarınızın kayıt girmesini istiyorsanız ya bu rolü özelleştirmeniz ya da yazma yetkisi olan bir rol atamanız gerekir. Kurulumda en sık karşılaşılan “neden ekleyemiyorum?” sorusunun cevabı budur.
Sistem rolünü özelleştirme
Sistem rolleri tüm kuruluşlarla paylaşılır, ama kendinize göre özelleştirebilirsiniz. Bir sistem rolünü düzenleyip kaydettiğinizde:
- Platform varsayılanına dokunulmaz,
- Kuruluşunuza ait bir kopya oluşturulur ve bundan sonra o geçerli olur,
- Listede rol “Özelleştirilmiş” rozetiyle görünür.
Özelleştirmede rolün adı, anahtarı ve açıklaması değişmez; yalnız izinleri ve kayıt kapsamı düzenlenir. Varsayılana Dön düğmesi kopyayı silip platform varsayılanına döndürür.
Özelleştirilebilen roller: Kalite Yöneticisi, İç Denetçi, Standart Kullanıcı, Salt Okunur. Tenant Yöneticisi ve Sistem Yöneticisi kapsam dışıdır — kendi erişiminizi kilitlemenizi önlemek için.
Önemli: Sisteme yeni bir modül eklendiğinde, özelleştirdiğiniz rollere o modülün izinleri kendiliğinden gelmez. Yeni modül lisansladığınızda özelleştirdiğiniz rolleri gözden geçirin (ya da varsayılana döndürüp yeniden özelleştirin).
Özel rol oluşturma
Hazır roller ihtiyacınızı karşılamıyorsa Yeni Rol ile kendi rolünüzü tanımlayın — “Satın Alma Müdürü”, “Bakım Sorumlusu”, “Saha Denetçisi” gibi.
| Alan | Açıklama |
|---|---|
| Rol adı | Görünen ad. |
| Açıklama | İsteğe bağlı. |
| İzinleri şu rolden kopyala | Var olan bir rolün izinlerini başlangıç noktası yapar. |
Rolün teknik anahtarı addan otomatik üretilir ve oluşturduktan sonra değiştirilemez; adı sonradan değiştirebilirsiniz.
İzin kopyalama en pratik yoldur: “Kalite Yöneticisi”ni kopyalayıp birkaç izni kaldırmak, matrisi sıfırdan işaretlemekten çok daha hızlıdır. Kopyalama mevcut işaretleri değiştirir (üstüne eklemez).
Silme
Bir role atanmış kullanıcı varsa rol silinemez. Önce kullanıcıları başka bir role taşıyın. Özelleştirilmiş sistem rolleri silinmez — onlarda “Varsayılana Dön” kullanılır.
İzin matrisi
Rol formundaki matris, modül × aksiyon ızgarasıdır. Her modül bir grup başlığıdır ve grubun başındaki Tümünü seç ile tüm satırı işaretlersiniz.
Tipik aksiyonlar:
| Aksiyon | Ne verir |
|---|---|
| Erişim / Listeleme | Modülü açma ve listeyi görme. |
| Görüntüleme | Kayıt detayını açma. |
| Oluşturma / Düzenleme / Silme | Yazma yetkileri. |
| Dışa aktarma | Listeyi Excel/PDF olarak indirme. |
| İçe aktarma | Toplu yükleme yapma. |
| Liste kişiselleştirme | Sütun seçme, genişlik ayarlama. |
Bazı modüllerde ayrıca özel aksiyonlar bulunur: dokümanda yayınlama, tetkikte onaylama, hedefte KPI kütüphanesi yönetimi, ankette şablon yönetimi gibi. Bunlar dar yetkilerdir; her kullanıcıya vermeniz gerekmez.
Lisansınızda olmayan modüller matriste hiç görünmez — yanlışlıkla anlamsız izin veremezsiniz.
Çekirdek izinler
Modüle bağlı olmayan izinler ayrı gruplarda toplanır: kullanıcı yönetimi, rol yönetimi, ayarlar, duyuru yönetimi, yardım içeriği, erişim kuralları, API jetonları, destek talebi.
Bunlar genelde yalnız yöneticide olmalıdır. Özellikle rol yönetimi iznini dağıtmayın: o izne sahip bir kullanıcı kendi yetkisini de artırabilir.
Çoklu rol
Bir kullanıcıya birden çok rol atanabilir ve izinler birleşir: herhangi bir rolde verilen izin geçerlidir. Yetki kısıtlamak için rol eklemek işe yaramaz — kısıtlama, mevcut rolün izinlerinden çıkarılarak ya da kayıt kapsamıyla yapılır.
Üç katmanı ayırın
“Bu kullanıcı şunu göremesin” isteğinin doğru katmanı önemlidir:
| İstek | Katman |
|---|---|
| “Risk modülünü hiç görmesin” | İzin — rolden risk erişimini kaldırın. |
| “Riskleri görsün ama sadece kendininkini” | Kayıt kapsamı — rolde “Yalnızca kendi”. |
| “Kapanmış riski kimse düzenlemesin” | Erişim kuralı — duruma bağlı kural. |
Rol detay sayfası
Bir role tıkladığınızda izinlerini okunur bir liste hâlinde ve o role atanmış kullanıcıları görürsünüz. Bir yetki sorununu incelerken buradan başlamak, matrisi düzenlemekten hızlıdır.
Son güncelleme: