
Erişim kuralları
Kayıt düzeyinde kim neyi görebilir/düzenleyebilir kurallarını tanımlama: kim × koşul × izin, izin ver / reddet mantığı ve simülatörle doğrulama.
Bu sayfada
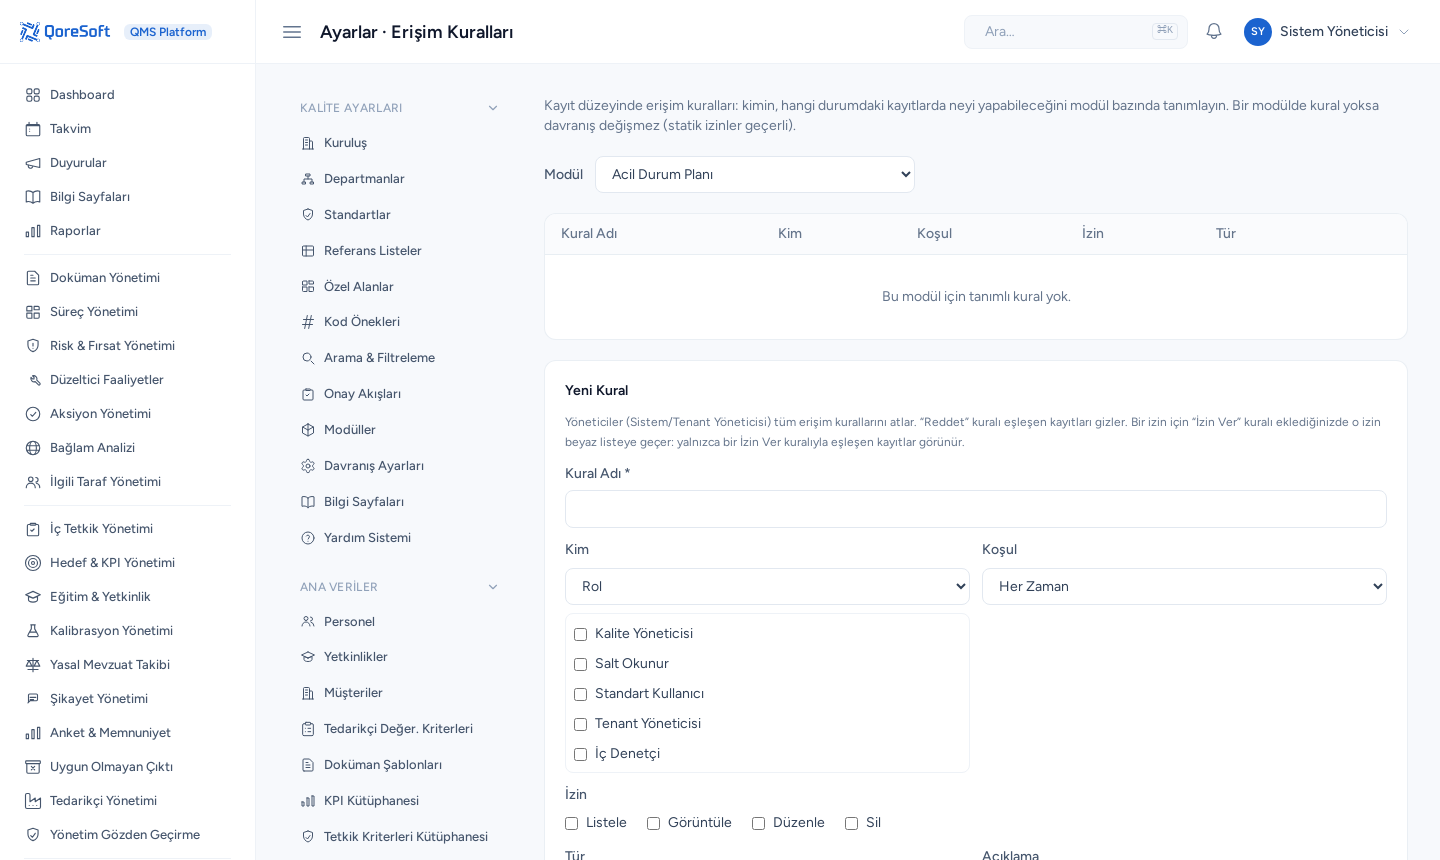
Ayarlar → Erişim Kuralları, yetkilendirmenin en ince katmanıdır. Rol izinleri “bu modüle erişebilir mi?”, kayıt kapsamı “hangi kayıtları görür?” sorusunu yanıtlar. Erişim kuralları ise tek tek kayıtlar için, duruma bağlı olarak karar verir:
“Kapanmış bir DÖF’ü kimse düzenleyemesin.” “Yüksek riskleri yalnız Kalite Yöneticisi görsün.” “Bir kaydı yalnız sorumlusu düzenleyebilsin.”
Bu özellik Professional ve üstü paketlerde bulunur.
Önce şunu bilin: kural yoksa hiçbir şey değişmez
Bir modülde aktif kural yoksa o modül eskisi gibi çalışır. Erişim kuralları bilinçli olarak modül bazında devreye alınır. Bu, sistemi yanlışlıkla kilitleme riskini ortadan kaldırır.
Kural eklediğiniz anda o modülde o iznin çalışma biçimi değişir — aşağıdaki whitelist mantığına geçer.
Kural nasıl kurulur?
Her kural üç boyutun birleşimidir:
1. KİM
| Özne | Eşleşme koşulu |
|---|---|
| Rol | Seçtiğiniz roldeki kullanıcılar. |
| Kaydı oluşturan | Kaydın sahibi. |
| Kaydın sorumlusu | Kayda atanmış kişi. |
| Kayıttaki kullanıcı alanı | Modüle özgü ek kişi alanı (doğrulayan, denetçi…). |
| Departman yöneticisi | Kaydın sahibinin/sorumlusunun departman yöneticisi. Alt departmanları da kapsar. |
| Şu anki onaylayan | Kaydın onayı o an bu kullanıcıda olan kişi. |
“Departman yöneticisi” özellikle güçlüdür: kural yazarken kişi adı geçmez, organizasyon ağacınız değiştiğinde kural kendiliğinden doğru kişiye işaret eder.
2. KOŞUL
| Koşul | Anlamı |
|---|---|
| Her zaman | Koşulsuz uygulanır. |
| Durum | Kayıt belirli bir durumdayken (kapandı, yayında, onaylandı…). |
| Alan değeri | Modüle özgü bir alan belirli bir değerdeyken (risk seviyesi = kritik…). |
3. İZİN ve TÜR
İzinler: listeleme, görüntüleme, düzenleme, silme. Bir kural birden çok izni kapsayabilir.
Tür ise İzin Ver (ALLOW) ya da Reddet (DENY)’dir.
Whitelist mantığı — en kritik nokta
Bir izni (örneğin düzenleme) yöneten en az bir kural eklediğiniz anda, o izin o modülde whitelist hâline gelir:
- Eşleşen bir İzin Ver kuralı varsa → izin verilir,
- Eşleşen bir Reddet kuralı varsa → her şeyi ezer, reddedilir,
- Hiçbir kural eşleşmiyorsa → reddedilir.
Son madde en sık gözden kaçandır. “Kapanmış kaydı kimse düzenlemesin” demek için bir Reddet kuralı yazarsanız sorun olmaz; ama “yalnız sorumlusu düzenlesin” diye tek bir İzin Ver kuralı yazarsanız, o modülde başka kimse düzenleyemez hâle gelir — Kalite Yöneticisi dahil.
Pratik kural: İzin Ver kuralı yazdığınızda, erişmesi gereken tüm özneler için kural yazdığınızdan emin olun. Tek bir yasak tanımlamak istiyorsanız Reddet kullanın — çok daha güvenlidir.
Her izin ayrı değerlendirilir: bir düzenleme kuralı eklemek listeleme ve görüntülemeyi etkilemez, onlar rol izinleriyle çalışmayı sürdürür.
Yöneticiler muaftır
Tenant Yöneticisi ve Sistem Yöneticisi erişim kuralları katmanını atlar. Kendinizi sistemden kilitleyemezsiniz — kural yazarken bunu test için akılda tutun: kendi hesabınızla test ederseniz kuralın etkisini göremezsiniz.
Simülatör
Sayfadaki Simülatör tam bu yüzden vardır. Üç şey seçersiniz:
- Hangi kullanıcı,
- Hangi kayıt,
- Hangi izin.
Sonuç üç şekilde gelir: İzin verildi, Reddedildi ya da Statik izne düştü (kural kapsamı dışında). Ayrıca hangi kuralın bu sonucu ürettiğini açıklar — yönetici bypass’ı da dahil.
Kuralı yayına almadan önce simülatörde en az iki senaryo deneyin: erişmesi gereken bir kişi ve erişmemesi gereken bir kişi.
Kural listesi
Kurallar modül bazında listelenir. Her kuralı aktif/pasif yapabilir, düzenleyebilir, silebilirsiniz. Bir kuralı silmeden önce pasife alıp etkisini gözlemlemek güvenli yoldur.
Hangi modüllerde çalışır?
Sahibi, sorumlusu ve durumu olan tüm modüller ve alt kayıt türleri kapsanır — modüllerin büyük çoğunluğu buna dahildir.
Kapsam dışı olanlar kütüphane ve ana veri kayıtlarıdır: personel, sertifika, yetkinlik, müşteri, ürün, KPI kütüphanesi, anket şablonu. Bu kayıtların “sahibi” ya da “durumu” olmadığı için kural kurgusu tanımsız kalırdı; erişimleri modül izniyle yönetilir.
Duyuru, bilgi sayfası ve yardım içerikleri de kapsam dışıdır — onlar zaten kendi hedefleme (rol/kişi) mekanizmalarıyla çalışır.
Üç katmanın birlikte çalışması
1. İzin           → modülü açabilir mi?
2. Kayıt kapsamı  → hangi kayıtlar onun evreninde?
3. Erişim kuralı  → o evrende hangi kayıtta ne yapabilir?
Erişim kuralı kapsamı genişletemez. Kayıt kapsamı “yalnızca kendi” diyorsa, bir İzin Ver kuralıyla başkasının kaydını göstermeye çalışmak işe yaramaz.
→ Roller ve izin matrisi · Kayıt kapsamı
Başlangıç önerisi
Erişim kurallarına ihtiyacınız olmayabilir. Gerçekten gerekliyse en yaygın iki kalıpla başlayın:
| İhtiyaç | Kural |
|---|---|
| Kapanmış kayıt donsun | KİM: Rol (herkes) · KOŞUL: Durum = Kapandı · İZİN: düzenleme, silme · Reddet |
| Hassas kaydı sınırla | KİM: Rol (Kalite Yöneticisi) · KOŞUL: Alan = Kritik · İZİN: görüntüleme · İzin Ver (+ diğer öznelere de İzin Ver kuralları) |
İkinci kalıpta whitelist tuzağını hatırlayın: erişmesi gereken herkes için kural yazın.
Son güncelleme: