
Bilgi Güvenliği (ISO 27001)
Bilgi varlıkları envanteri, güvenlik riskleri, Uygulanabilirlik Bildirgesi (SoA), olay yönetimi ve KVKK, erişim gözden geçirme, iş sürekliliği.
Bilgi Güvenliği (ISO 27001) modülüne genel bakışBu sayfada
Bilgi Güvenliği Yönetim Sistemi (ISO/IEC 27001:2022). Modül altı bölümden oluşur; hepsi BGYS sayfalarının üstündeki yatay alt menüden erişilir.
| Bölüm | Ne için | Kod |
|---|---|---|
| Bilgi Varlıkları | Varlık envanteri ve sınıflandırma | VRL-0001 |
| Güvenlik Riskleri | Bilgi güvenliği risk değerlendirmesi | BGR-0001 |
| Uygulanabilirlik Bildirgesi | Annex A 93 kontrolün SoA’sı | SOA-001 |
| Güvenlik Olayları | Olay/ihlal yönetimi + KVKK bildirimi | BGO-0001 |
| Erişim Yönetimi | Erişim envanteri ve periyodik gözden geçirme | EGG-0001 |
| İş Sürekliliği | BCP/DRP planları ve tatbikatları | İSP-0001 |
Standart yüklendiğinde ISO 27001’in yönetim maddeleri (4–10) ve Annex A’nın 93 kontrolü madde listesine gelir; kontrol başına birer iç tetkik kriteri de kütüphanede bulunur.
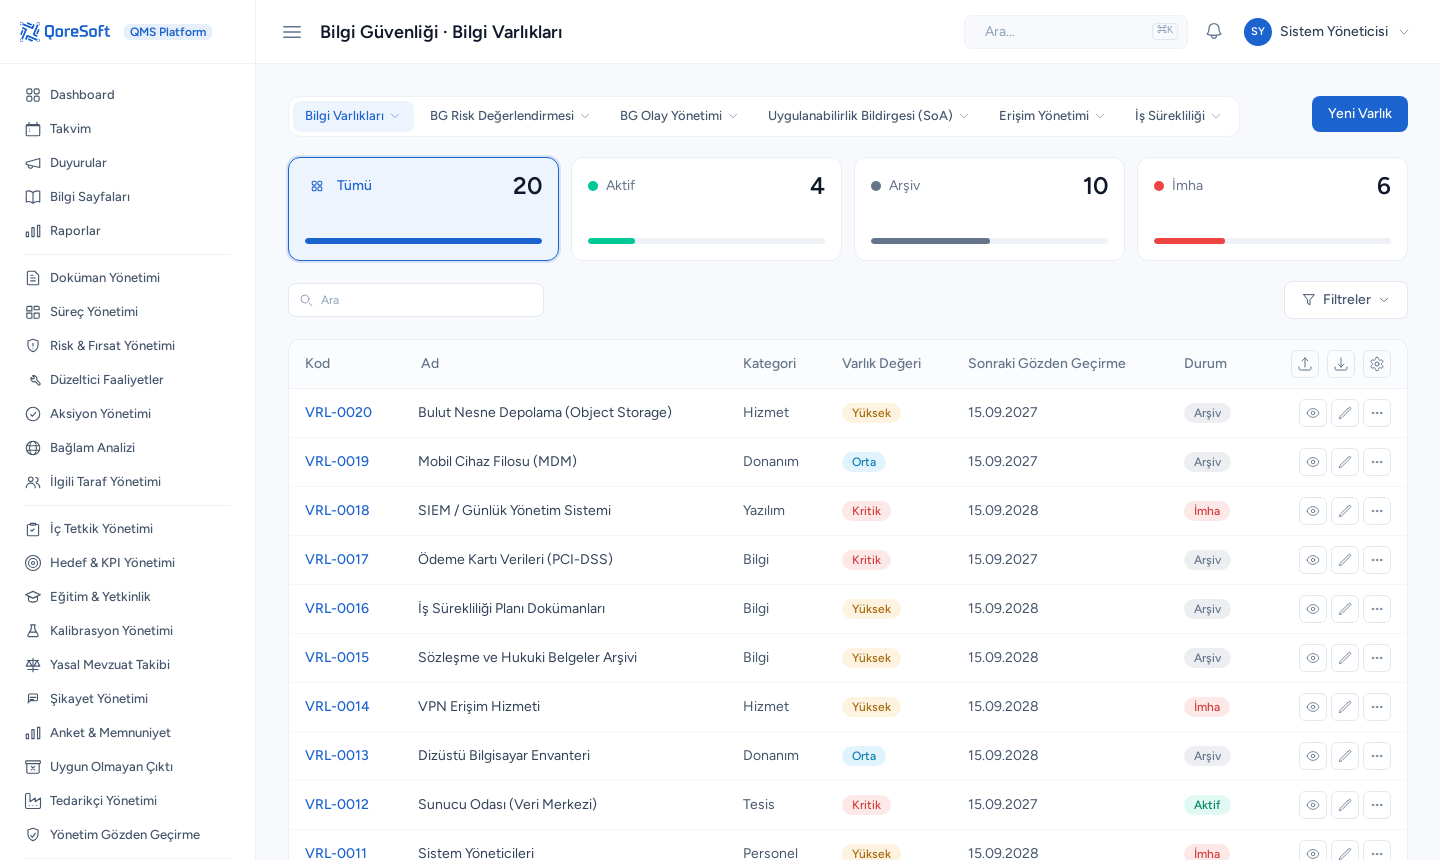
Bilgi Varlıkları
Varlık envanteri (A.5.9) ve sınıflandırma (A.5.12).
| Alan | Not |
|---|---|
| Kategori | Bilgi · Yazılım · Donanım · Hizmet · Personel · Fiziksel varlık |
| Varlık sahibi | A.5.9’un istediği sahiplik. |
| Saklayıcı | İsteğe bağlı — varlığı fiilen barındıran taraf. |
| Gizlilik · Bütünlük · Erişilebilirlik | Her biri 1–4 ölçekte (CIA sınıflandırması). |
| İşleme kuralı | Etiketleme ve işleme kuralları (A.5.10 / A.5.13). |
| Kabul edilebilir kullanım | |
| İlgili süreç, konum |
Varlıklara gözden geçirme periyodu verilir; tarihi yaklaşınca hatırlatılır.
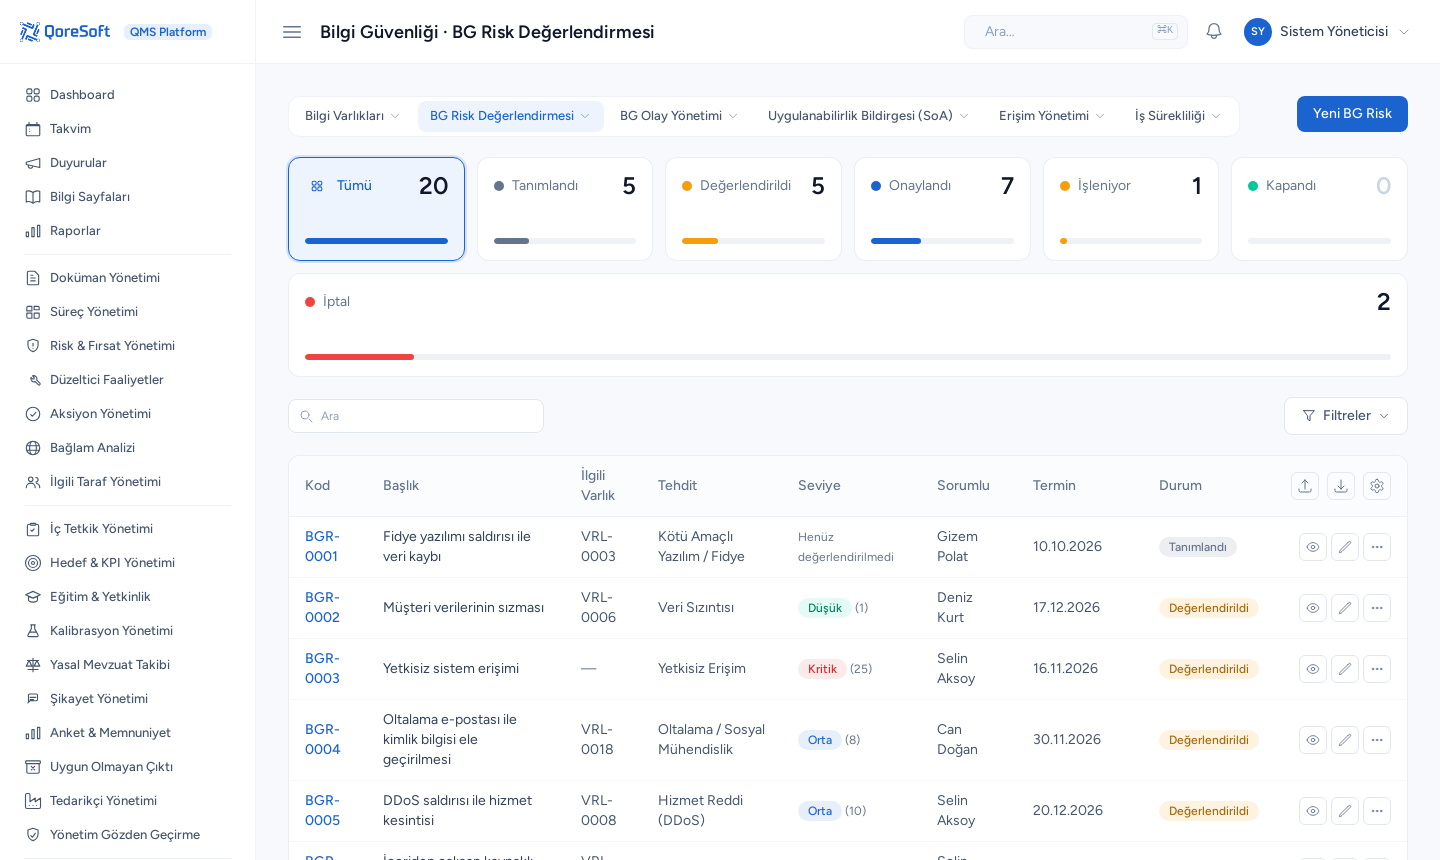
Güvenlik Riskleri
Bilgi güvenliği risk değerlendirmesi. Genel Risk modülünün mantığını izler; farkları:
- İlgili varlığa bağlanır — varlığın CIA değeri etkinin bağlamını verir.
- Risk işleme seçeneği açıkça seçilir: Azalt · Kabul Et · Aktar · Kaçın (ISO 27001 §6.1.3).
- İşlemede uygulanacak Annex A kontrolleri işaretlenir → bu seçim SoA’ya otomatik akar.
Yaşam döngüsü genel riskle aynıdır (tanımlandı → değerlendirildi → onaylandı → işlemde → kapandı). Azaltıcı işler için Aksiyon Oluştur kullanılır.
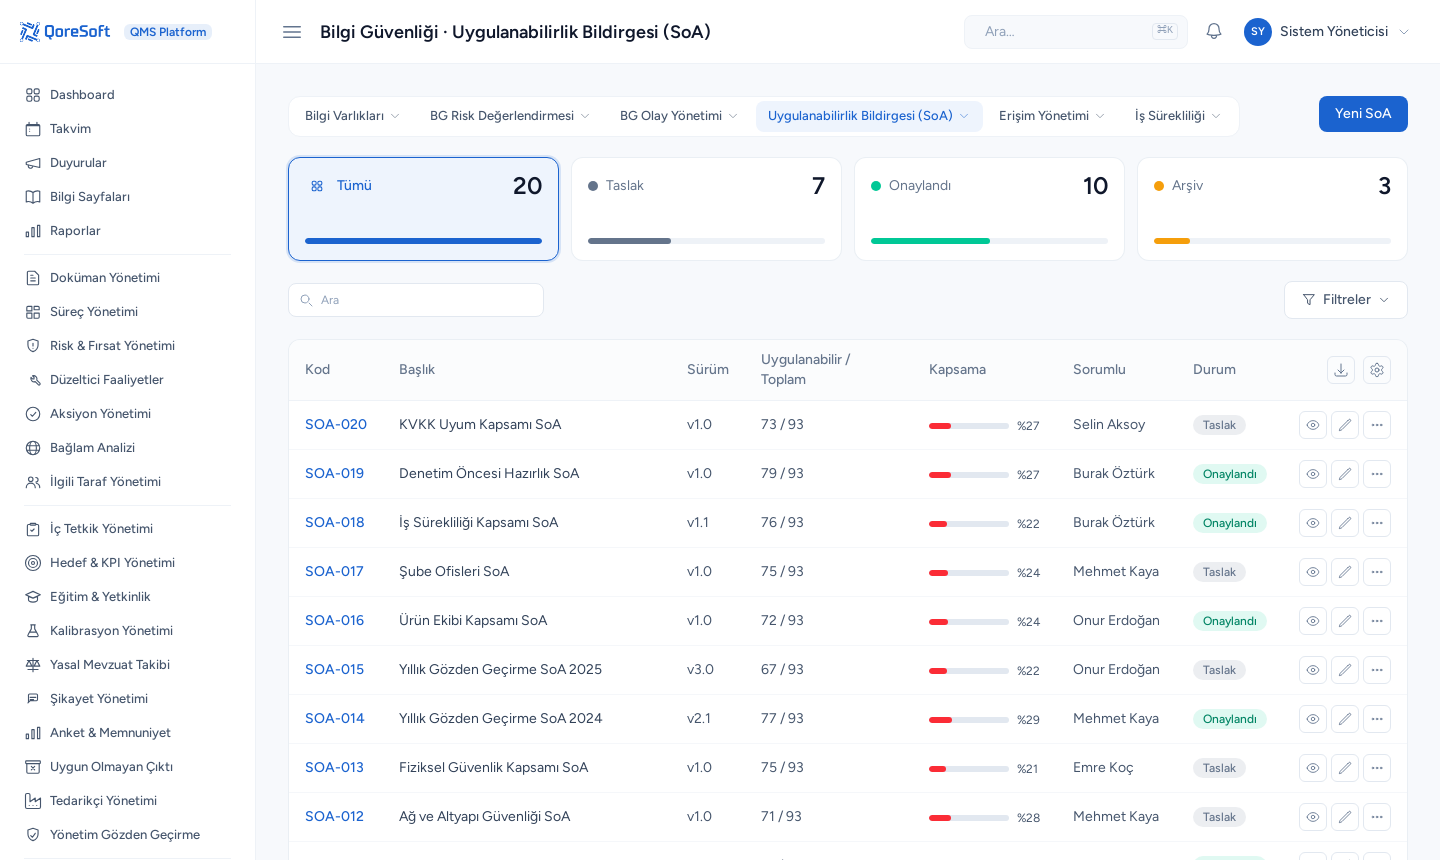
Uygulanabilirlik Bildirgesi (SoA)
ISO 27001’in zorunlu belgesi. Yapı: bildirge + 93 kontrol satırı.
Bildirge oluşturduğunuzda Annex A’nın 93 kontrolü satır olarak kopyalanır (snapshot) — standart güncellense bile onaylanmış bildirgeniz değişmez.
Her satırda:
- Uygulanabilir mi (evet/hayır)
- Gerekçe — uygulanıyorsa neden, uygulanmıyorsa neden değil
- Uygulama durumu
- İlgili doküman/kayıt
Risk beslemesi: Güvenlik risklerinde işaretlediğiniz kontroller SoA satırlarına otomatik yansır. Böylece “bu kontrol neden uygulanıyor?” sorusunun cevabı risk kaydına bağlanmış olur — denetçinin ilk sorduğu şey budur.
Bildirge Taslak → Onaylandı → Arşiv akışını izler. Satırlar yalnız taslakta düzenlenir; onaylandıktan sonra donar. Tema gruplu (A.5 / A.6 / A.7 / A.8) yazdırılabilir rapor ve PDF alınır.
Güvenlik Olayları
Bilgi güvenliği olayları ve ihlalleri (A.5.24–5.28).
| Alan | Not |
|---|---|
| Tip, şiddet, tarih | |
| CIA etkisi | Gizlilik, bütünlük ve erişilebilirlikten hangileri etkilendi (üç ayrı işaret). |
| Etkilenen varlıklar | |
| Kök neden | DÖF modülünün araçları — 5 Neden ve Balık Kılçığı. |
KVKK ihlal bildirimi
Olay kişisel veri ihlali olarak işaretlenirse:
- 72 saatlik bildirim süresi hesaplanır ve kalan süre gösterilir.
- Bildirim tarihi ve bildirilen makam kaydedilir.
KVKK’nın en kritik yükümlülüğü budur; sistem süreyi sizin yerinize takip eder.
Yaşam döngüsü ve çıktılar
Raporlandı → İnceleme → Müdahale → KapandıDÖF Oluştur (kaynak “güvenlik olayı”) ve Aksiyon Oluştur butonları bulunur.
Erişim Yönetimi
İki parçadan oluşur (A.5.15–5.18):
Erişim Envanteri — kim, hangi sisteme, hangi seviyede erişiyor. Kodsuz bir master listedir: kişi (personel) · sistem/uygulama · erişim seviyesi · veriliş tarihi · gerekçe.
Erişim Gözden Geçirme — periyodik kampanya. Kampanyayı açtığınızda o an aktif tüm erişim kayıtları satır olarak kopyalanır; her satırı tek tek karara bağlarsınız:
| Karar | Anlamı |
|---|---|
| Onayla | Erişim devam etsin. |
| Kaldır | Erişim iptal edilmeli. |
| Değiştir | Seviye düşürülmeli/değiştirilmeli. |
Kampanya kapandığında kararlar denetim kanıtı olarak donar. A.5.18’in istediği “erişim haklarının düzenli aralıklarla gözden geçirilmesi” kanıtı budur.
İş Sürekliliği (BCP/DRP)
Süreklilik Planı — kapsam, kurtarma prosedürü, sorumlu ekip, gözden geçirme periyodu. Planın altında iş etki analizi (BIA) satırları bulunur: kritik faaliyet, kurtarma hedef süresi (RTO), veri kaybı toleransı (RPO), bağımlılıklar.
Süreklilik Tatbikatı — plana bağlı tatbikat kaydı: tür, planlanan ve gerçekleşen tarih, katılımcılar, sonuç, değerlendirme.
Plan ve tatbikatlar tek bir dashboard’da özetlenir.
Ortak özellikler
Tüm BGYS bölümleri filtre çubuğu, listeleme ayarları, özel alanlar, ekler, ISO maddeleri, global arama, favoriler, sayfalama ve izlenebilirlik panelini paylaşır. Yazdırılabilir HTML raporlar ve PDF çıktıları mevcuttur.
İzinler tek bir BGYS modülü yetkisi altında toplanır.
Yönetim Gözden Geçirme kaydında BGYS için tek konsolide bölüm derlenir.
Paket
BGYS modülü isms_pack eklentisiyle açılır.
İlgili
Ekranlar
Bu modülün ana ekranları. Anlatımda geçen bölümleri burada yerinde görebilirsiniz.
Alan Referansı
Bu modülün kayıt ekranlarındaki alanlar. Liste sistemden üretilir, bu yüzden sürümle birlikte güncel kalır. Zorunluişaretli alanlar doldurulmadan kayıt kaydedilemez. Bunlara ek olarak kendi özel alanlarınızı tanımlayabilirsiniz.
Erişim Gözden Geçirme11 alan
| Alan | Tip | Zorunlu |
|---|---|---|
| Başlangıç | Tarih-saat | — |
| Başlık | Metin | Evet |
| Durum | Metin | Evet |
| Erişim Satırları | Kayıt bağı (çoklu) | — |
| Gözden Geçiren | Kişi seçimi | — |
| Kapsam | Uzun metin | — |
| Kayıt Sahibi | Kişi seçimi | — |
| Kod | Metin | Evet |
| Not | Uzun metin | — |
| Planlanan Tarih | Tarih | — |
| Tamamlanma | Tarih-saat | — |
Erişim Envanteri10 alan
| Alan | Tip | Zorunlu |
|---|---|---|
| Ayrıcalıklı | Evet/Hayır | Evet |
| Durum | Metin | Evet |
| Erişim Seviyesi | Metin | — |
| Gerekçe | Uzun metin | — |
| Hedef Sistem / Uygulama | Metin | Evet |
| Kayıt Sahibi | Kişi seçimi | — |
| Verilme Tarihi | Tarih | — |
| Özne (Personel) | Kişi seçimi | — |
| Özne Adı (serbest) | Metin | — |
| İlgili Bilgi Varlığı | Kayıt bağı | — |
Süreklilik Tatbikatı11 alan
| Alan | Tip | Zorunlu |
|---|---|---|
| Başlık | Metin | Evet |
| Değerlendirme | Uzun metin | — |
| Erişilen Kurtarma Süresi | Metin | — |
| Gerçekleşme Tarihi | Tarih | — |
| Katılımcılar | Kişi seçimi (çoklu) | — |
| Kod | Metin | Evet |
| Planlanan Tarih | Tarih | — |
| Sonuç | Metin | — |
| Sorumlu | Kişi seçimi | — |
| Tatbikat Tipi | Metin | — |
| İş Sürekliliği Planı | Kayıt bağı | — |
İş Sürekliliği Planı11 alan
| Alan | Tip | Zorunlu |
|---|---|---|
| Başlık | Metin | Evet |
| Durum | Metin | Evet |
| Gözden Geçirme Periyodu (ay) | Sayı | — |
| Kapsam | Uzun metin | — |
| Kapsanan Kritik Süreçler | Kayıt bağı (çoklu) | — |
| Kod | Metin | Evet |
| Kurtarma Prosedürü | Uzun metin | — |
| Son Gözden Geçirme | Tarih | — |
| Sonraki Gözden Geçirme | Tarih | — |
| Sorumlu | Kişi seçimi | — |
| İş Sürekliliği Ekibi | Kişi seçimi (çoklu) | — |
Bilgi Varlıkları18 alan
| Alan | Tip | Zorunlu |
|---|---|---|
| Ad | Metin | Evet |
| Açıklama | Uzun metin | — |
| Bütünlük | Sayı | Evet |
| Durum | Metin | Evet |
| Erişilebilirlik | Sayı | Evet |
| Etiketleme / İşleme Kuralı | Uzun metin | — |
| Gizlilik / Bütünlük / Erişilebilirlik (CIA) | Sayı | Evet |
| Gözden Geçirme Periyodu (ay) | Sayı | — |
| Kabul Edilebilir Kullanım | Uzun metin | — |
| Kategori | Metin | — |
| Kod | Metin | Evet |
| Konum / Ortam | Metin | — |
| Sahip | Kişi seçimi | — |
| Saklayıcı | Kişi seçimi | — |
| Son Gözden Geçirme | Tarih | — |
| Sonraki Gözden Geçirme | Tarih | — |
| Varlık Değeri | Sayı | Evet |
| İlgili Süreç | Kayıt bağı | — |
BG Olay Yönetimi23 alan
| Alan | Tip | Zorunlu |
|---|---|---|
| Analiz Yöntemi | Metin | — |
| Açıklama | Uzun metin | — |
| Başlık | Metin | Evet |
| Bildirim Tarihi | Tarih-saat | — |
| Bütünlük | Evet/Hayır | Evet |
| Durum | Metin | Evet |
| Erişilebilirlik | Evet/Hayır | Evet |
| Etkilenen Varlık | Kayıt bağı | — |
| Gizlilik | Evet/Hayır | Evet |
| Kayıt Sahibi | Kişi seçimi | — |
| Kime Bildirildi | Metin | — |
| Kişisel Veri İhlali (KVKK) | Evet/Hayır | Evet |
| Kod | Metin | Evet |
| Olay Tarihi | Tarih-saat | — |
| Olay Türü | Metin | — |
| Sonuç / Değerlendirme | Uzun metin | — |
| Sorumlu | Kişi seçimi | — |
| Tespit Tarihi | Tarih-saat | — |
| Çözüm / Müdahale | Uzun metin | — |
| Öncelik | Metin | — |
| Öğrenilen Dersler | Uzun metin | — |
| İlgili Süreç | Kayıt bağı | — |
| Şiddet | Metin | — |
BG Risk Değerlendirmesi20 alan
| Alan | Tip | Zorunlu |
|---|---|---|
| Başlık | Metin | Evet |
| Durum | Metin | Evet |
| Etki | Sayı | — |
| Gözden Geçirme Periyodu (ay) | Sayı | — |
| Kaynaklandığı Süreç | Kayıt bağı | — |
| Kod | Metin | Evet |
| Mevcut Kontroller | Uzun metin | — |
| Olasılık | Sayı | — |
| Olasılık | Sayı | — |
| Oluşturan | Kişi seçimi | — |
| Sorumlu | Kişi seçimi | — |
| Tanım | Uzun metin | — |
| Tanımlanma Tarihi | Tarih | — |
| Tehdit | Metin | — |
| Termin | Tarih | — |
| Zafiyet | Metin | — |
| Öncelik | Metin | Evet |
| İlgili Varlık | Kayıt bağı | — |
| İşleme Planı | Uzun metin | — |
| İşleme Seçeneği | Metin | — |
Uygulanabilirlik Bildirgesi (SoA)8 alan
| Alan | Tip | Zorunlu |
|---|---|---|
| Başlık | Metin | Evet |
| Durum | Metin | Evet |
| Kapsam | Uzun metin | — |
| Kod | Metin | Evet |
| Not | Uzun metin | — |
| Onaylayan | Kişi seçimi | — |
| Sorumlu | Kişi seçimi | — |
| Sürüm | Metin | — |
Son güncelleme: